从游戏平台利用CPU里面的fTPM追踪作弊玩家看网络隐私和网络安全不可兼得
近日刷到一则新闻,某位购买了二手 CPU 的玩家发现自己被游戏平台屏蔽,启动游戏就被踢出。联系游戏平台客服才获悉该 CPU 已被列入黑名单:因其前拥有者是作弊玩家。
这事情在笔者看来,并不仅仅是反作弊那么简单,这是基于实物的身份追踪能力,是对网络隐私的直接破坏。
笔者:国际注册信息系统审计师、软考系统分析师、软件工程硕士
新闻的地址如下,但貌似是不容易打开的网址,详细情况有兴趣的读者可以自行了解:
https://www.heise.de/en/news/Used-processor-leads-to-game-ban-11471562.html
如题所述,笔者最关注的是游戏平台是如何利用 CPU 实现身份追踪。 在展开之前,有必要把一桩陈年往事翻出来说说。这就是当年 Intel 在奔腾III CPU 中加入的处理器序列号功能(PSN,Processor Serial Number)[1]。新闻中也提到了这桩历史。
在当时,Intel 的本意是通过在 CPU 提供这个唯一性的序列号而在电子商务等领域加强网络安全,为交易双方与交易行为强绑定的身份验证机制提供支撑。但这个功能推出后,反而引发了巨大争议:交易是更安全了,但隐私就归零了。因为这个唯一且不可更改的硬件 ID 就是用来跟踪网络用户的最佳方法[2]。
在当年,这事情发酵到最后的结果是 Intel 宣布从 CPU 中去掉了 PSN 功能。
联系到现在手机广告的精准推送能力已经相当厉害,这 PSN 功能如果出现在现在的手机 CPU,广告商不得做梦都笑出来。
所以这个新闻让笔者的第一反应就是难道新闻中提及的 CPU 也有未载入文档的类似 PSN 的功能?
细看新闻,原来该报道的作者基于游戏平台发布的一些情况说明,猜测游戏平台利用了固化在 CPU 的 TPM(Trusted Platform Module,可信平台模块)功能。不同的 CPU 厂商对此技术有不同的命名,新闻涉及的是 AMD 的 CPU,该技术被称为 fTPM(firmware-TPM),在 Intel CPU 上则命名为 PTT。
笔者在其他信息源也找到类似的说明,比如游戏玩家都很熟悉的 ROG,就明确指出为了反作弊,玩家必须打开电脑的 Secure Boot 和 TPM 2.0 (包括 fTPM)功能[3]。
所以笔者认同新闻作者的猜测:大概率就是这个游戏平台软件在玩家电脑上安装了内核模式驱动程序,因此可以利用 CPU 的 TPM 功能,通过向 fTPM 写入唯一性的 ID ,随后通过读取该 ID 而实现对玩家身份的追踪鉴别。
其实技术上并不算复杂。
但提到 TPM,笔者就有话要说了。
需要先指出,TPM 本身的确是现在维系网络安全的基础组件。它的核心定位是“可信硬件根”,功能包括安全存储加密密钥、在系统启动时测量和验证启动链的完整性、绑定用户登录操作系统的凭据、提供远程证明和设备身份验证等。
例如 Windows 提供的 BitLocker 磁盘加密、Windows Hello 和 PIN 登录凭据,以至现在时兴的 PassKey 登录技术等等都一定程度上依赖和使用了 TPM。
但 TPM 能实现以上安全功能,是依赖于其内部存储的唯一性标识,最核心的就是 Endorsement Key(EK):
EK 是一对出厂时烧录在 TPM 里的非对称密钥,私钥不可导出,公钥及其证书可以读取。EK 的特点是全局唯一、不可由用户改写、不可迁移。
这意味着只要 TPM 存在,这台设备的身份标识就已经固化。
而对于固化在 CPU 上的 TPM 功能模块而言......这差不多就是另一个PSN。
当反作弊驱动(运行在内核态)、企业管理代理、固件组件甚至恶意软件有能力访问 TPM 接口时,它们就可以读取这个身份标识,实现对设备的持久追踪。即便用户清除了所有用户数据、重装了操作系统,设备仍然可以被识别。
而且,这并不是什么未载入文档的功能。 TPM 访问机制已经有标准接口和 API 封装,任何内核级驱动都有能力访问。因此,游戏平台通过 TPM 实现用户追踪,并没有利用到什么漏洞或后门。
所以这个新闻再次凸显出:但凡基于“以硬件确定身份”这一设计思路的产物,都不可避免地会产生网络隐私和网络安全的冲突问题。
而且,这个问题本质上是系统级安全身份机制的固有矛盾:网络安全强调身份确认,但网络隐私需要隐藏身份。
前者要求设备、用户、通信链路都能被可靠地识别和验证,否则加密、认证、访问控制都无从谈起;后者则希望尽可能减少可被关联的持久标识,避免行为轨迹、设备特征、使用习惯被长期拼接成画像。这两者在技术底层共享同一套身份机制,却在价值取向上彼此拉扯,安全越依赖稳定的硬件锚点,隐私就越容易被这个锚点出卖。
这正是 TPM 困境的本质:它既是抵御攻击的盾牌,也是暴露身份的窗口,属于典型的鱼与熊掌,难以兼得。
而且不得不提的是,TPM 本身也是会出 BUG 的,在较早之前笔者已经就 TPM 的漏洞问题做过介绍:
是软件就有BUG之TPM 2.0模块库被发现两个漏洞,评分7.8和5.5
而就在刚刚过去的2026年8月,AMD 就又确认了 fTPM 存在编号为 CVE-2026-6726 和 CVE-2026-6727 的两项漏洞,评分分别为8.5和8.3, 颇高了[4]。虽然利用这两个漏洞需要本地特权用户,不算很容易,但作为用户依然需要及时更新 BIOS 消解漏洞。
从现在的网络安全环境看,启用 TPM 的利是大于弊,虽然矛盾是固有的,但各位读者还是可以做些事情,例如在购买二手电脑设备后,清除 TPM 的旧记录。虽然这并不保证能彻底避免自己碰到如同新闻报道那位买家所碰到的郁闷事情,但从安全和隐私兼顾的角度是不可不做。
场景1、在 Windows 环境下执行清理 TPM。
1)首先检查确认设备是否正在使用 BitLocker。如果系统盘已经启用了 BitLocker 加密,清除 TPM 后必然触发恢复模式,届时需要输入恢复密钥才能解锁磁盘,且这样就等同于没有清理 TPM。
2)对于已经启用 BitLocker 的电脑,应先关闭 BitLocker,方法是在已加密的磁盘盘符上右击,选择“管理 BitLocker",然后在出现的“BitLocker 驱动器加密”操作界面中对所有驱动器选择“关闭 BitLocker”。关闭过程需要一些时间。
3)备份记录 Windows 登录凭据,尤其要区分开 PIN 登录和密码登录。PIN 并不是密码,清除 TPM 后 PIN 登录可能会无效。至于指纹登录之类的方式基本上会不再可用。
4)按 Win+R,输入 tpm.msc 打开 TPM 管理控制台,在右侧操作栏点击”清除 TPM”,按提示重启。
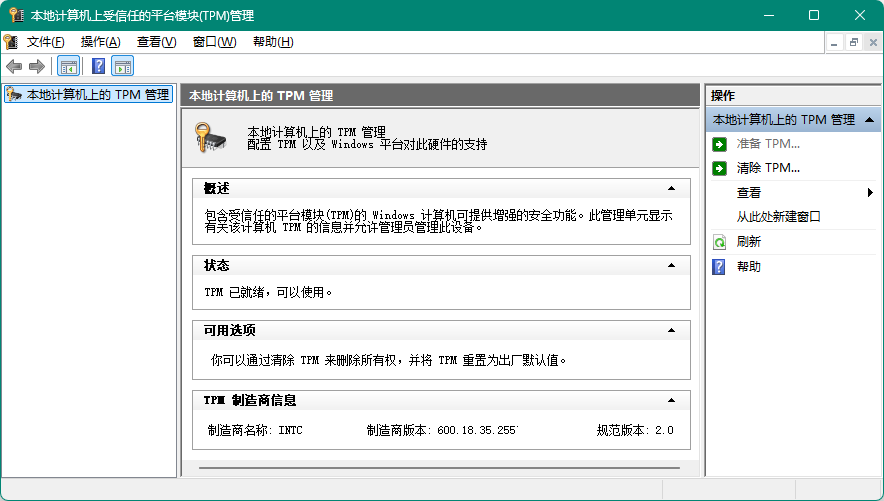
5)重启并确认清除。重启过程中,如果电脑出现类似”Press Y to reset fTPM / Press N to keep previous fTPM record”的提示,选择 Y 确认清除。
6)重启并用密码登录 Windows 后,重新启用 BitLocker,重新设置登录 PIN 等。
场景2、在 BIOS 环境下执行清理 TPM。
如果二手设备是裸机状态,或者系统无法进入 Windows,可以直接在 BIOS/UEFI 中清理 TPM。
1)在电脑开机时,使用特定的按键进入 BIOS/UEFI。 具体按哪个键进入,得看设备的说明书,现在不仅 Del 键,F2 键,F10 键甚或 ESC 键都有可能。
2)找到 TPM 相关选项,这有可能藏得比较深,且命名方式会有差别。大多数情况下通常位于 Security、Advanced 或 Trusted Computing 这样命名的菜单下,选项名称可能为 TPM 2.0 Security、AMD fTPM、AMD fTPM Configuration、Intel PTT、Intel Platform Trust Technology、Security Device Support 等等。
3)执行清除 TPM 操作。在找到和进入 TPM 管理功能后,看看操作界面上有无 Clear TPM、Reset TPM 或 Clear Security Device 之类的选项,选择并确认 Yes。
注意:我们只是为了清理旧状态而不是为了关闭 TPM 功能,所以应保持 TPM 为 Enabled 状态。
4)保存配置并重启。 随后,在重新安装操作系统时,再根据需要配置 BitLocker 和 PIN 等功能。
这套流程能帮你清理掉前所有者的用户状态和数据残留,但对于已经被游戏平台通过 TPM 身份拉黑的设备,清理 TPM 并不一定能解决问题,因为被记录的可能是基于无法清理的 EK。
[1] Intel Processor Serial Number Q&A for OEMs
https://www.theregister.com/off-prem/2000/05/04/intel-processor-serial-number-qa-for-oems/488918
[2] Intel Case - Processor Serial Number (PSN)
https://courses.ischool.berkeley.edu/i224/s99/GroupJ/presentation.pdf
[3] Fix Game Launch Errors Update TPM2.0 in BIOS Utility
[4] AMD ID: AMD-SB-7064, Trusted Platform Module (TPM) Reference Code Errata
https://www.amd.com/en/resources/product-security/bulletin/amd-sb-7064.html
~ 完 ~
注:题图为笔者自行拍摄。
本站微信订阅号:
本页网址二维码: